Seit dem 6. Dezember 2025 gilt in Deutschland das NIS2-Umsetzungsgesetz. Viele Unternehmen denken dabei zuerst an Firewalls, Backups und Phishing-Schulungen. Dabei ist auch die Zutrittskontrolle ein vernetztes IT-System – und wer physisch im Gebäude ist, ist oft schnell im Netzwerk.
Dieser Beitrag zeigt, was NIS2 für die Gebäudesicherheit bedeutet und wie eine durchgängig gesicherte Kette vom Ausweis bis zum Netzwerk aussieht.
NIS2 in Deutschland: Was gilt jetzt?
Das NIS2-Umsetzungsgesetz (NIS2UmsuCG) wurde am 5. Dezember 2025 verkündet und gilt seit dem 6. Dezember 2025 – ohne Übergangsfrist. Kern ist das neu gefasste BSI-Gesetz (BSIG). Die Zahl der betroffenen Unternehmen steigt damit von etwa 4.000 auf über 29.000, darunter viele Mittelständler.
| Einstufung | Typische Schwellenwerte |
|---|---|
| Besonders wichtige Einrichtung | Sektor nach Anlage 1 BSIG und in der Regel mindestens 250 Beschäftigte oder mehr als 50 Mio. € Umsatz und mehr als 43 Mio. € Bilanzsumme |
| Wichtige Einrichtung | Sektor nach Anlage 1 oder 2 BSIG und in der Regel mindestens 50 Beschäftigte oder mehr als 10 Mio. € Umsatz und Bilanzsumme |
Betroffene Unternehmen mussten sich bis zum 6. März 2026 beim BSI registrieren. Erhebliche Sicherheitsvorfälle sind gestuft zu melden: eine erste Meldung innerhalb von 24 Stunden, eine Detailmeldung innerhalb von 72 Stunden und eine Abschlussmeldung innerhalb eines Monats.
Die Geschäftsleitung ist in der Pflicht. Sie muss die Risikomanagementmaßnahmen umsetzen, überwachen und dokumentieren und regelmäßig an Schulungen teilnehmen. Verstöße können mit erheblichen Bußgeldern geahndet werden.
Die Mindestmaßnahmen nach § 30 BSIG beruhen auf einem gefahrenübergreifenden Ansatz. Für die Gebäudesicherheit sind besonders relevant:
- Konzepte für die Sicherheit des Personals, die Zugriffskontrolle und die Verwaltung von IKT-Systemen (Nr. 9)
- Konzepte und Prozesse für den Einsatz kryptografischer Verfahren (Nr. 8)
- Sicherheit der Lieferkette (Nr. 4)
- Sicherheit bei Erwerb, Entwicklung und Wartung von IT-Systemen (Nr. 5)
- Authentifizierung und gesicherte Kommunikation (Nr. 10)
Warum die Zutrittskontrolle in die NIS2-Risikoanalyse gehört
Eine Zutrittskontrolle ist heute ein vernetztes IT-System: Controller hängen im Firmennetz, Leser kommunizieren mit der Steuerung, Ausweise tragen Identitäten. Jede dieser Stellen kann ein Einfallstor sein.
- Kopierbare Ausweise: Ältere Kartentechnologien lassen sich mit günstiger Hardware auslesen und klonen.
- Ungesicherte Leserleitungen: Das verbreitete Wiegand-Protokoll überträgt Daten unverschlüsselt. Wer an die Leitung hinter dem Leser kommt, kann Daten abgreifen oder einspielen.
- Controller im Netzwerk: Ein schlecht abgesicherter Controller kann als Einstieg ins Unternehmensnetz dienen.
- Physischer Zugang = digitaler Zugang: Wer unberechtigt im Gebäude ist, erreicht Serverräume, Netzwerkdosen und Arbeitsplätze.
NIS2 verlangt deshalb keine einzelne Maßnahme, sondern ein Gesamtkonzept. Eine Zutrittskontrolle ist nur so sicher wie ihr schwächstes Glied.
Die sichere Kette: vom Ausweis bis zum Netzwerk
Eine sichere Zutrittskontrolle schützt jedes Glied und jede Verbindung dazwischen. Fällt ein Glied aus, ist die ganze Kette angreifbar.
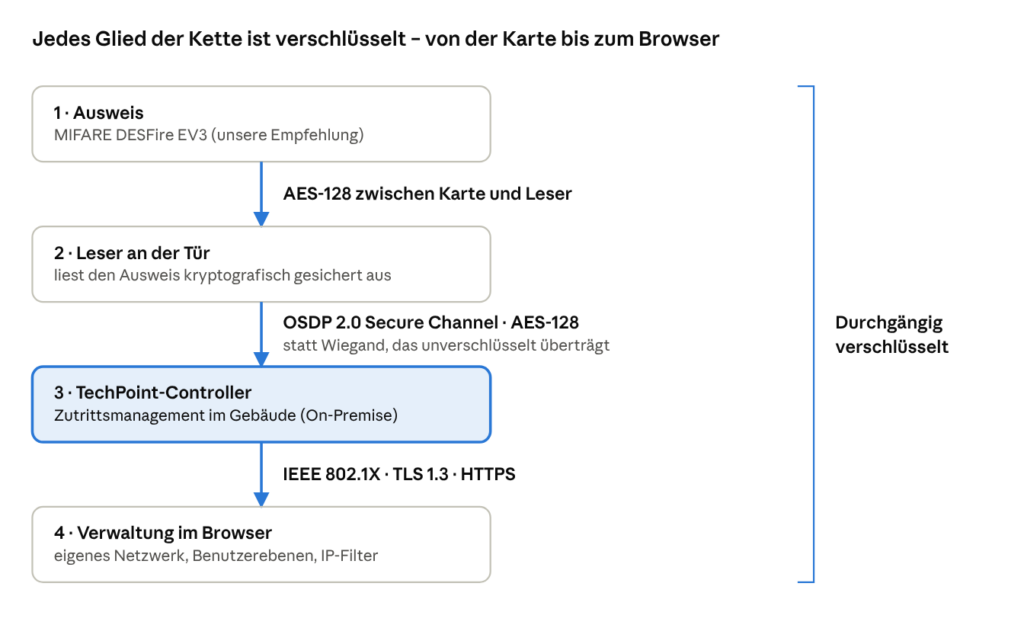
1. Ausweis. Moderne Karten wie MIFARE DESFire EV3 sichern die Kommunikation mit dem Leser per AES-128 ab und lassen sich nicht einfach kopieren. Entscheidend ist, dass die Leser die Karte mit kundenspezifischen Schlüsseln auslesen und nicht nur die Seriennummer (UID).
2. Leser → Controller. OSDP 2.0 ist der offene Standard für die Leseranbindung. Mit aktivem Secure Channel ist die Kommunikation AES-128-verschlüsselt, und die Leitung wird überwacht – Manipulationen fallen auf.
3. Controller im Netzwerk. Mit IEEE 802.1X dürfen nur authentifizierte Geräte ins Netz. IP-Filter begrenzen, wer den Controller überhaupt erreichen kann.
4. Verwaltung. Bedient wird über den Webbrowser mit HTTPS und TLS 1.3. Passwortgeschützte Benutzerebenen sorgen dafür, dass jeder nur sieht und ändert, was er darf.
Checkliste für Betreiber und Errichter
Mit diesen Fragen prüfen Sie, ob Ihre Zutrittskontrolle zur NIS2-Strategie passt:
- Ist die Zutrittskontrolle Teil der Risikoanalyse und des Sicherheitskonzepts?
- Werden noch Ausweise mit veralteter, kopierbarer Technik eingesetzt?
- Kommunizieren die Leser über Wiegand oder über OSDP mit Secure Channel?
- Sind die Leser-Schlüssel kundenspezifisch und sicher verwaltet?
- Authentifizieren sich die Controller im Netzwerk, z. B. per IEEE 802.1X?
- Ist die Verwaltung verschlüsselt (HTTPS, TLS 1.3) und auf berechtigte Nutzer beschränkt?
- Wo liegen die Zutrittsdaten – im eigenen Netz oder bei einem Drittanbieter?
- Gibt es einen Prozess für Firmware-Updates und den Umgang mit Schwachstellen?
- Ist der Hersteller bzw. Lieferant in die Bewertung der Lieferkette einbezogen?
- Sind Maßnahmen und Konfiguration so dokumentiert, dass sie gegenüber Prüfern belegbar sind?
So setzt TechPoint die sichere Kette um
| Glied der Kette | Risiko ohne Schutz | Umsetzung mit TechPoint |
|---|---|---|
| Ausweis | Karte wird ausgelesen und geklont | Empfehlung: MIFARE DESFire EV3 mit AES-128 |
| Leser → Controller | Daten werden an der Leitung abgegriffen oder eingespielt (Wiegand) | OSDP 2.0 mit Secure Channel, AES-128-verschlüsselt, Leitung überwacht |
| Controller im Netzwerk | Unberechtigte Geräte im Netz, Einstieg über den Controller | IEEE 802.1X, IP-Filter |
| Verwaltung | Mitgelesene Zugangsdaten, unberechtigte Bedienung | Webbrowser über HTTPS und TLS 1.3, passwortgeschützte Benutzerebenen |
| Datenhaltung | Abhängigkeit von externen Diensten | On-Premise: Zutrittsmanagement im Controller, Daten im eigenen Netz; Cloud nur optional |
Wichtig: Ein Produkt allein macht kein Unternehmen NIS2-konform. Die Verantwortung für Risikoanalyse, Maßnahmen und Dokumentation liegt bei der Geschäftsleitung. Eine durchgängig gesicherte Architektur macht die Umsetzung aber deutlich einfacher und lässt sich sauber belegen.
Fazit
NIS2 endet nicht am Serverraum. Wer die Zutrittskontrolle in seine Risikoanalyse aufnimmt und jedes Glied der Kette absichert – Ausweis, Leser, Controller und Netzwerk –, schließt eine häufig übersehene Lücke. DESFire EV3, OSDP 2.0 Secure Channel, IEEE 802.1X und TLS 1.3 bilden dabei eine durchgängig verschlüsselte Kette von der Karte bis zum Browser.
Sie möchten Ihre Zutrittskontrolle auf NIS2 ausrichten? Wir beraten Errichter, Planer und Betreiber zur passenden Architektur.
TechSolutions Germany GmbH · Im Hohtal 1 · 78120 Furtwangen Telefon: +49 171 1256163 · E-Mail: info@techsolutions.de · techsolutions.de
Hinweis: Dieser Beitrag dient der allgemeinen Information und ersetzt keine Rechtsberatung. Ob und in welchem Umfang ein Unternehmen unter NIS2 fällt, sollte im Einzelfall geprüft werden.